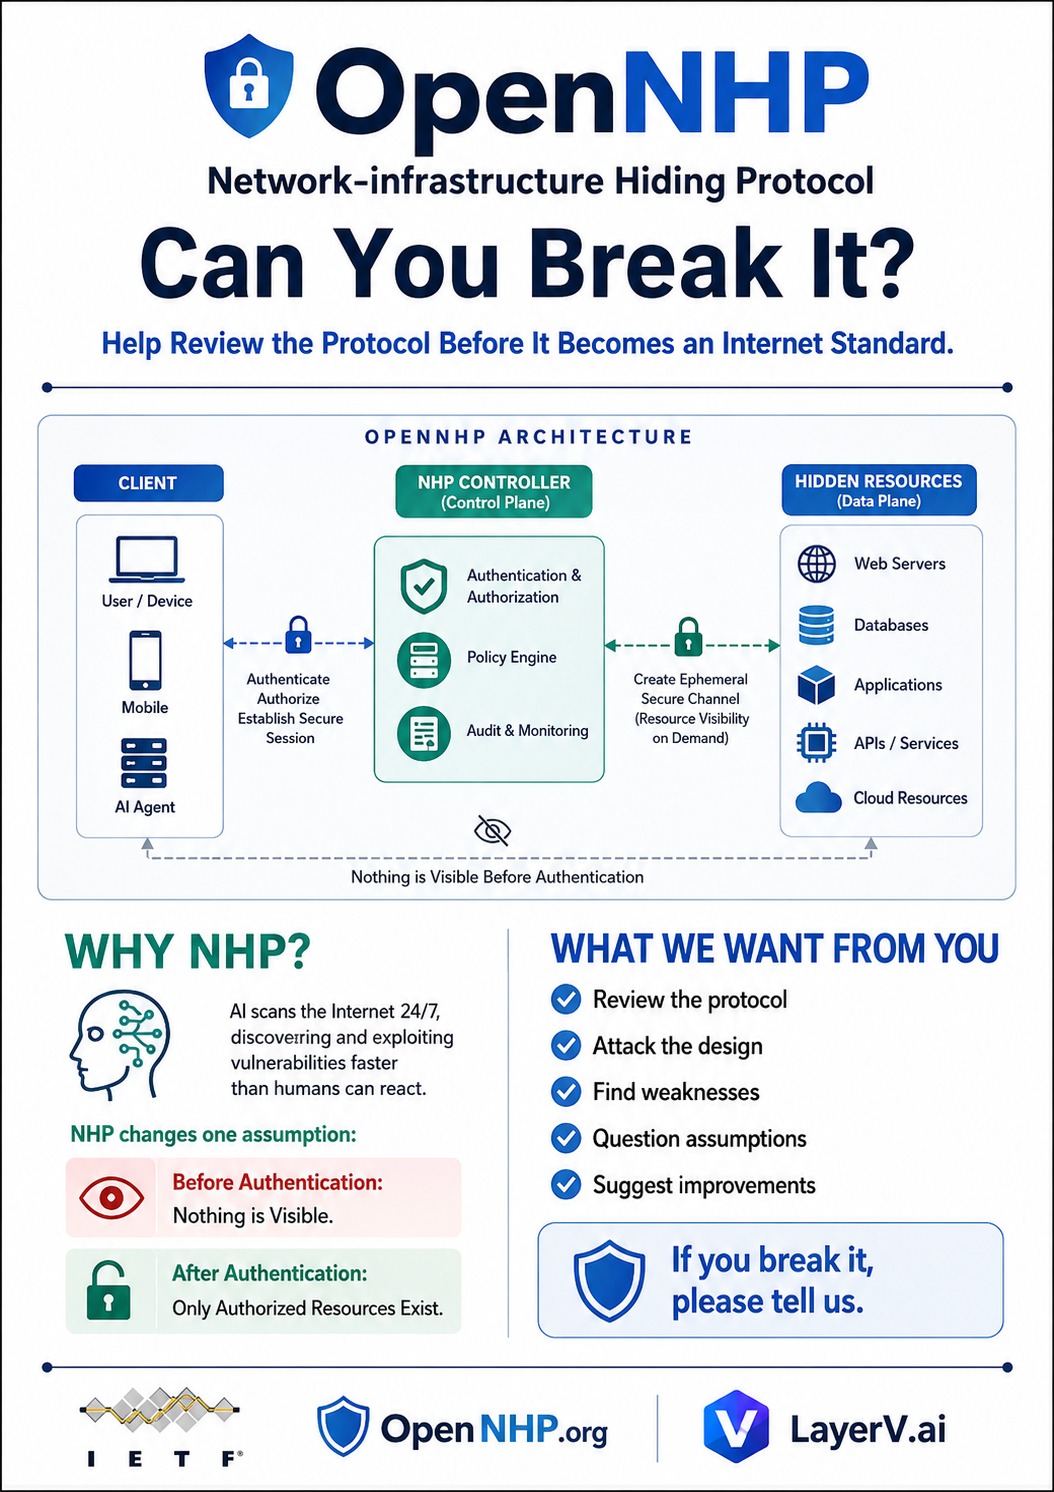
Beim IETF 126 konnte nach einem Monat öffentlicher Tests und einem ganzen Hackathon-Wochenende kein Teilnehmer zeigen, wie man eine NHP-geschützte Ressource ohne gültige kryptografische Authentifizierung entdeckt oder erreicht. Zwei unabhängige Teams haben ihre Arbeit veröffentlicht:
- Darkmoon, eine autonome KI-Pentesting-Plattform aus Frankreich, führte eine vollständige Bewertung der Demo durch und fand auf den geschützten Hosts null Befunde.
- DugganUSA, ein Threat-Intelligence-Unternehmen aus den USA, führte während des Hackathons passive Aufklärung durch — Certificate Transparency, DNS und Shodan. Es fand die IP-Adressen der Access Controller, aber auf keinem davon offene Ports. Zu Recht wies es außerdem darauf hin, dass CT und DNS die Komponenten-Topologie der Demo weiterhin preisgeben und dass exponierte Support-Hosts die weichere Flanke sind.
Saubere Ergebnisse sind Datenpunkte, kein Beweis. Deshalb ist das Network-infrastructure Hiding Protocol (NHP) beim IETF 127 in San Francisco mit derselben Bitte wieder auf dem Hackathon.
Entdecken, identifizieren oder erreichen Sie eine NHP-geschützte Ressource, ohne zuvor einen gültigen NHP-Knock abzuschließen. Alles, was das Authenticate-before-Connect-Modell verletzt, ist im Rahmen, einschließlich:
- Entdecken geschützter Dienste, versteckter Ports, IP-Adressen oder Domainnamen
- Umgehen von Authentifizierung oder Autorisierung
- Ausnutzen jeglicher Angriffsfläche vor der Authentifizierung
- Finden kryptografischer Schwächen oder Fehler im Protokolldesign
- Replay-, Spoofing- oder Relay-Missbrauchsangriffe
- Widerstandsfähigkeit gegen DDoS und Scans
- Autonome und KI-gestützte Angriffstechniken
- Passive Aufzählung — Certificate Transparency, DNS und andere Metadaten, die ohne Kontakt zu den geschützten Hosts preisgegeben werden
Die Demo-Umgebung wurde vereinfacht, und mehr davon ist jetzt unsichtbar:
server.opennhp.orgexponiert keinerlei HTTPS-Oberfläche mehr — er antwortet nur auf einen gültigen NHP-Knockac.opennhp.orgsetzt den Zugriff jetzt mit eBPF/XDP durch. Pakete von nicht autorisierten Quellen werden bereits im Netzwerktreiber verworfen, bevor sie den Linux-TCP/IP-Stack oder eine Anwendung erreichen — Schwachstellen in diesen Schichten sind daher für niemanden erreichbar, der den NHP-Knock nicht bestanden hatdemo.opennhp.orgzeigt, wie man OpenNHP hinter ein gewöhnliches Login-Portal stellt: Der Nutzer meldet sich an, das Portal klopft in seinem Namen anagent.opennhp.orgdemonstriert das NHP-Agent-JavaScript-SDK im Browserrelay.opennhp.orgübersetzt HTTP-Anfragen in NHP-UDP-Nachrichten für browserbasierte Clients
Siehe die vollständige Demo-Architektur — jedes Feld verlinkt auf seinen Quellcode.
Der IETF 127 Hackathon findet am Samstag–Sonntag, 14.–15. November 2026 im Hilton San Francisco Union Square statt. Die Teilnahme ist kostenlos, offen für alle, und Remote-Teilnahme ist willkommen.
- Registrieren Sie sich für den Hackathon unter registration.ietf.org/127
- Finden Sie das OpenNHP-Projekt im IETF 127 Hackathon-Wiki
- Früh anfangen — die Live-Demo ist bereits online, Sie können also schon vor dem Wochenende loslegen
- Lesen Sie den Code in OpenNHP auf GitHub und den Internet-Draft
- Melden Sie Befunde, indem Sie ein GitHub-Issue öffnen, oder sprechen Sie das OpenNHP-Team beim Hackathon an
Fragen? Diskutieren Sie mit auf [email protected] oder der Hackathon-Mailingliste.
Das OpenNHP-Team ist persönlich vor Ort und freut sich über Mitstreiter, Kritiker und vor allem Skeptiker.
Standardmäßig unsichtbar. Zugänglich nur durch Verifizierung.
Wir sehen uns in San Francisco.
Fragen, oder möchten Sie einen Test abstimmen? Kontaktieren Sie uns unter [email protected].