En el IETF 126, tras un mes de pruebas públicas y un fin de semana completo de hackathon, ningún participante demostró una forma de descubrir o alcanzar un recurso protegido por NHP sin una autenticación criptográfica válida. Dos equipos independientes publicaron su trabajo:
- Darkmoon, una plataforma de pentesting con IA autónoma de Francia, realizó una evaluación completa de la demo y no registró ningún hallazgo en los hosts protegidos.
- DugganUSA, una empresa de inteligencia de amenazas de EE. UU., realizó reconocimiento pasivo durante el hackathon — Certificate Transparency, DNS y Shodan. Encontró las IP de los Access Controllers, pero ningún puerto abierto en ninguno de ellos. También señaló con razón que CT y DNS siguen revelando la topología de componentes de la demo, y que los hosts de soporte expuestos son el flanco más débil.
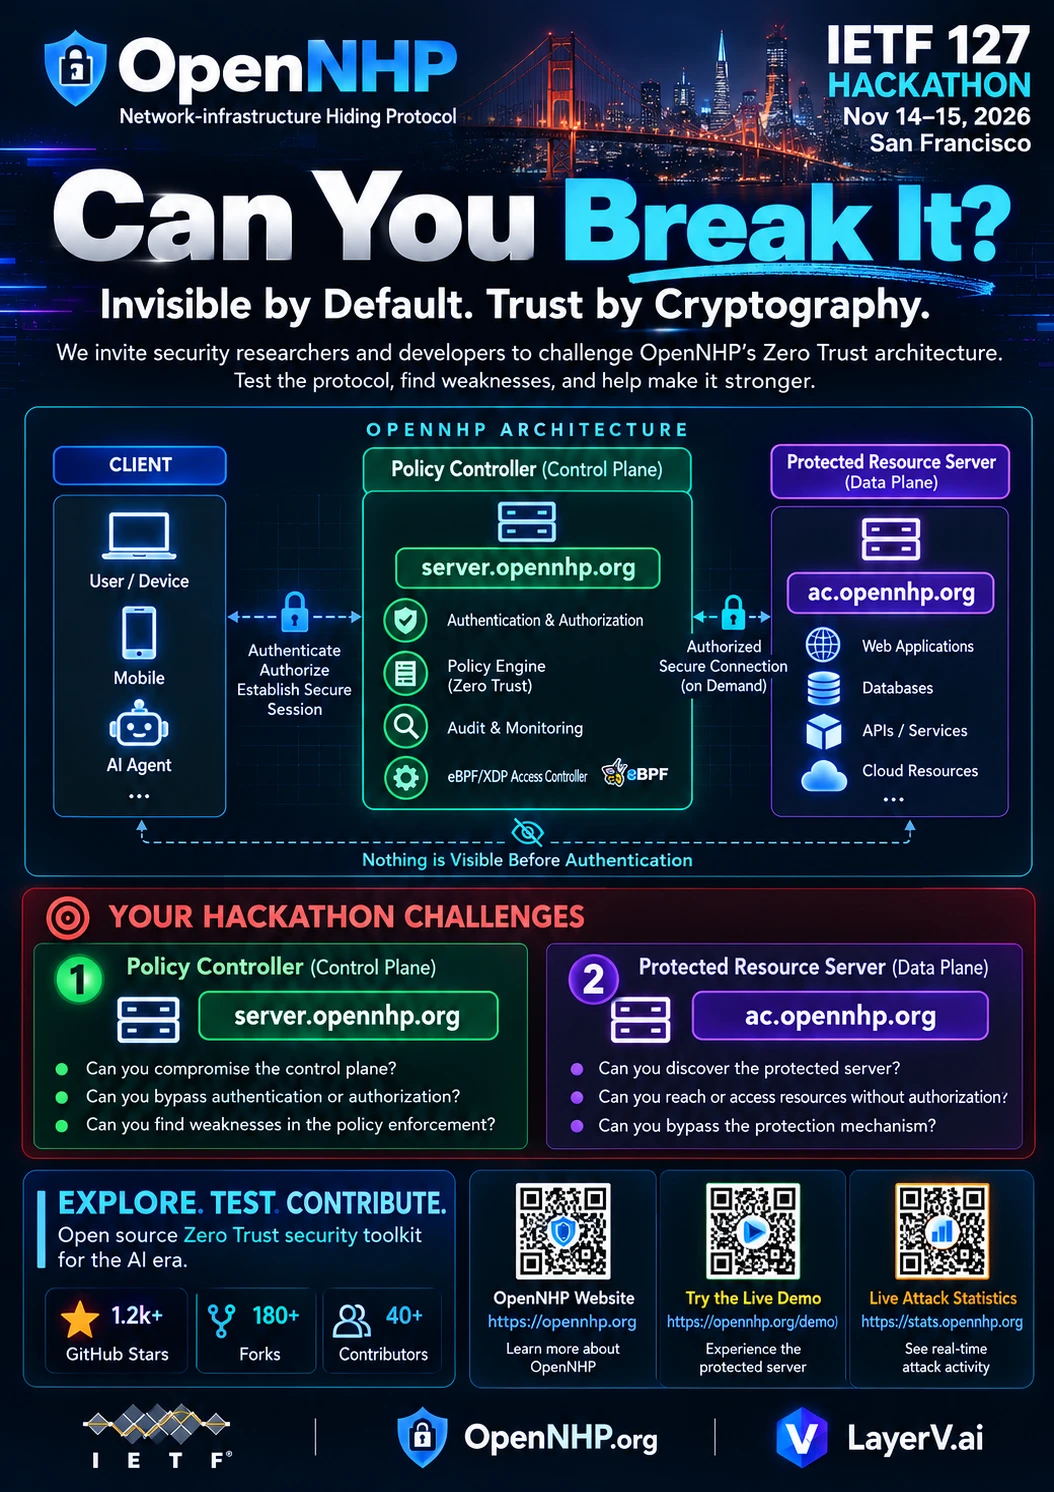
Unos resultados limpios son datos, no una prueba. Por eso, en el IETF 127 en San Francisco, el Network-infrastructure Hiding Protocol (NHP) vuelve al hackathon con la misma petición.
Descubre, identifica o alcanza cualquier recurso protegido por NHP sin completar antes un knock NHP válido. Todo lo que viole el modelo de autenticar-antes-de-conectar está dentro del alcance, incluyendo:
- Descubrir servicios protegidos, puertos ocultos, direcciones IP o nombres de dominio
- Eludir la autenticación o la autorización
- Explotar cualquier superficie de ataque previa a la autenticación
- Encontrar debilidades criptográficas o de diseño del protocolo
- Ataques de repetición, suplantación o abuso del relay
- Resistencia a DDoS y escaneos
- Técnicas de ataque autónomas y asistidas por IA
- Enumeración pasiva — Certificate Transparency, DNS y otros metadatos que se filtran sin tocar los hosts protegidos
El entorno de demostración se ha simplificado, y una mayor parte ahora es invisible:
server.opennhp.orgya no expone ninguna superficie HTTPS — solo responde a un knock NHP válidoac.opennhp.orgahora aplica el control de acceso con eBPF/XDP. Los paquetes de orígenes no autorizados se descartan en el controlador de red, antes de llegar a la pila TCP/IP de Linux o a cualquier aplicación — así, las vulnerabilidades de esas capas son inalcanzables para quien no haya superado el knock NHPdemo.opennhp.orgmuestra cómo poner OpenNHP detrás de un portal de inicio de sesión corriente: el usuario inicia sesión y el portal hace el knock en su nombreagent.opennhp.orgdemuestra el SDK de JavaScript de NHP-Agent en el navegadorrelay.opennhp.orgtraduce peticiones HTTP en mensajes UDP de NHP para clientes basados en navegador
Consulta la arquitectura completa de la demo — cada caja enlaza a su código fuente.
El Hackathon del IETF 127 se celebra el sábado y domingo, 14–15 de noviembre de 2026, en el Hilton San Francisco Union Square. Es gratuito, abierto a todos, y la participación remota es bienvenida.
- Regístrate en el hackathon en registration.ietf.org/127
- Busca el proyecto OpenNHP en la wiki del Hackathon IETF 127
- Empieza pronto — la demo en vivo ya está en línea, así que puedes empezar a sondear antes del fin de semana
- Lee el código en OpenNHP en GitHub y el Internet-Draft
- Informa de tus hallazgos abriendo un issue en GitHub, o busca al equipo de OpenNHP en el hackathon
¿Preguntas? Únete a la conversación en [email protected] o en la lista de correo del hackathon.
El equipo de OpenNHP estará allí en persona y da la bienvenida a colaboradores, críticos y, sobre todo, escépticos.
Invisible por defecto. Accesible solo mediante verificación.
Nos vemos en San Francisco.
¿Preguntas, o quieres coordinar una prueba? Escríbenos a [email protected].