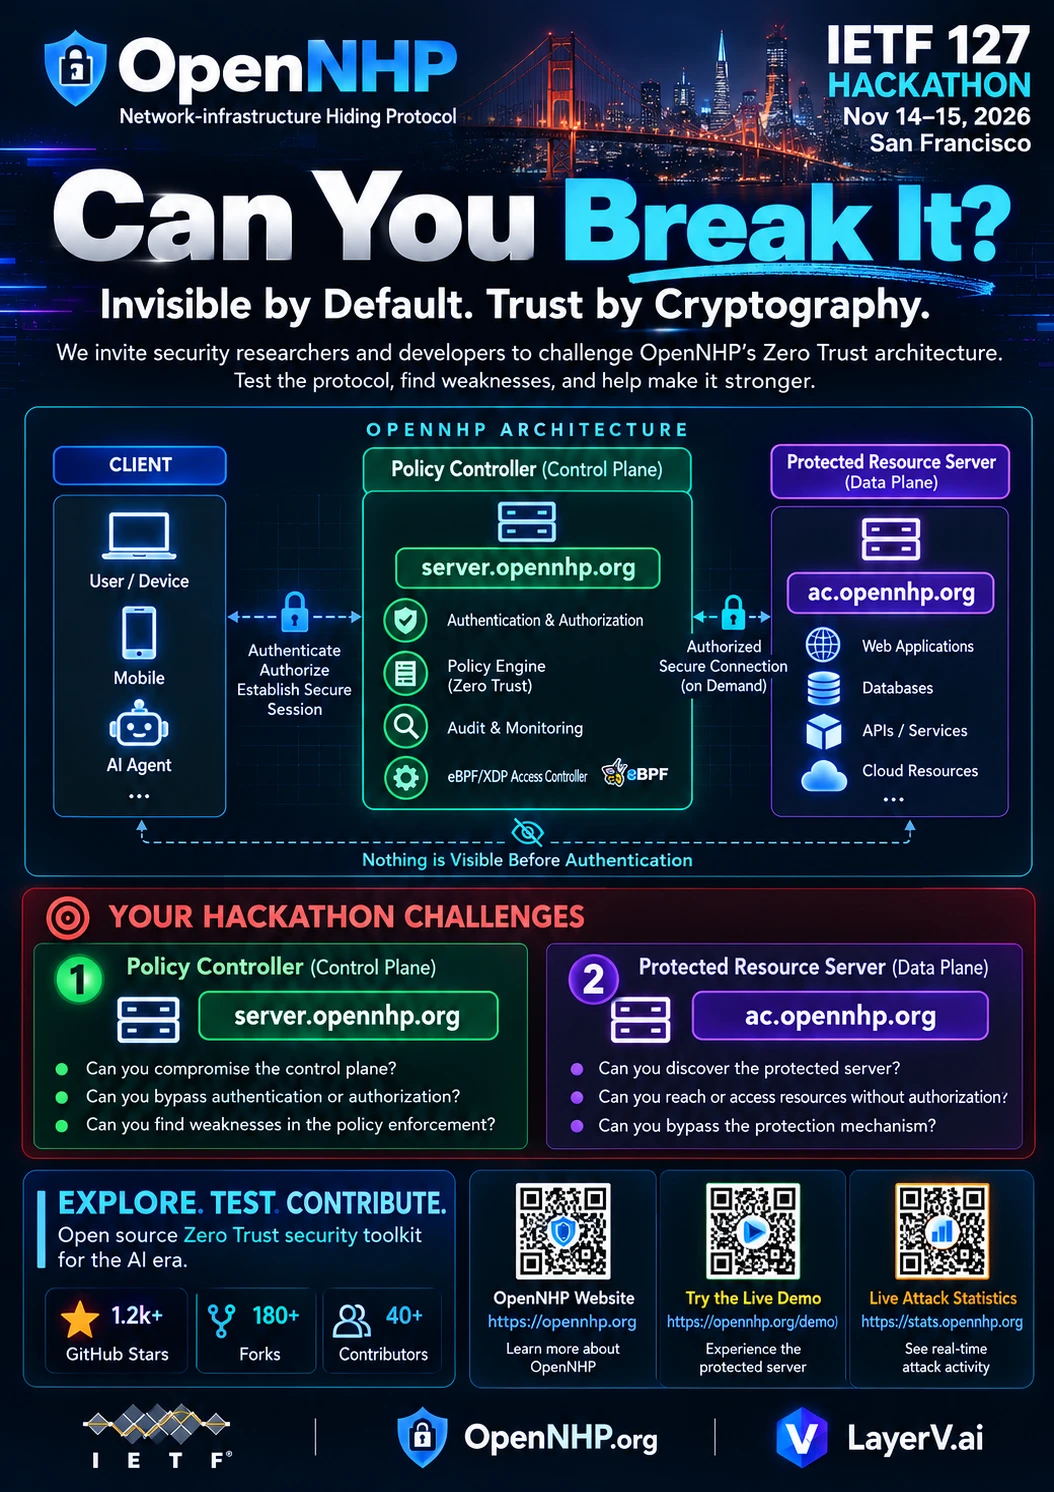
À l'IETF 126, après un mois de tests publics et un week-end complet de hackathon, aucun participant n'a démontré de moyen de découvrir ou d'atteindre une ressource protégée par NHP sans authentification cryptographique valide. Deux équipes indépendantes ont publié leurs travaux :
- Darkmoon, une plateforme française de tests d'intrusion par IA autonome, a mené une évaluation complète de la démo et n'a relevé aucune découverte sur les hôtes protégés.
- DugganUSA, une société américaine de renseignement sur les menaces, a mené une reconnaissance passive pendant le hackathon — Certificate Transparency, DNS et Shodan. Elle a trouvé les adresses IP des Access Controllers, mais aucun port ouvert sur aucun d'entre eux. Elle a aussi souligné à juste titre que CT et DNS révèlent encore la topologie des composants de la démo, et que les hôtes de support exposés en sont le point le plus faible.
Des résultats propres sont des données, pas une preuve. C'est pourquoi, pour l'IETF 127 à San Francisco, le Network-infrastructure Hiding Protocol (NHP) revient au hackathon avec la même demande.
Découvrez, identifiez ou atteignez une ressource protégée par NHP sans avoir d'abord réussi un knock NHP valide. Tout ce qui viole le modèle « s'authentifier avant de se connecter » est dans le périmètre, notamment :
- Découvrir des services protégés, des ports cachés, des adresses IP ou des noms de domaine
- Contourner l'authentification ou l'autorisation
- Exploiter toute surface d'attaque antérieure à l'authentification
- Trouver des faiblesses cryptographiques ou de conception du protocole
- Attaques par rejeu, usurpation ou détournement du relay
- Résistance aux DDoS et aux scans
- Techniques d'attaque autonomes et assistées par IA
- Énumération passive — Certificate Transparency, DNS et autres métadonnées qui fuient sans toucher les hôtes protégés
L'environnement de démonstration a été simplifié, et une plus grande partie est désormais invisible :
server.opennhp.orgn'expose plus aucune surface HTTPS — il ne répond qu'à un knock NHP valideac.opennhp.orgapplique désormais le contrôle d'accès avec eBPF/XDP. Les paquets provenant de sources non autorisées sont rejetés dès le pilote réseau, avant d'atteindre la pile TCP/IP de Linux ou toute application — les vulnérabilités de ces couches sont donc inaccessibles à quiconque n'a pas réussi le knock NHPdemo.opennhp.orgmontre comment placer OpenNHP derrière un portail de connexion ordinaire : l'utilisateur se connecte, le portail effectue le knock en son nomagent.opennhp.orgdémontre le SDK JavaScript de NHP-Agent dans le navigateurrelay.opennhp.orgtraduit les requêtes HTTP en messages UDP NHP pour les clients basés sur navigateur
Consultez l'architecture complète de la démo — chaque bloc renvoie à son code source.
Le Hackathon de l'IETF 127 a lieu le samedi et dimanche 14–15 novembre 2026 au Hilton San Francisco Union Square. Il est gratuit, ouvert à tous, et la participation à distance est la bienvenue.
- Inscrivez-vous au hackathon sur registration.ietf.org/127
- Trouvez le projet OpenNHP sur le wiki du Hackathon IETF 127
- Commencez tôt — la démo en direct est déjà en ligne, vous pouvez donc commencer à sonder avant le week-end
- Lisez le code dans OpenNHP sur GitHub et l'Internet-Draft
- Signalez vos découvertes en ouvrant une issue GitHub, ou venez voir l'équipe OpenNHP au hackathon
Des questions ? Rejoignez la discussion sur [email protected] ou sur la liste de diffusion du hackathon.
L'équipe OpenNHP sera présente sur place et accueille volontiers les collaborateurs, les critiques et surtout les sceptiques.
Invisible par défaut. Accessible uniquement après vérification.
Rendez-vous à San Francisco.
Des questions, ou envie de coordonner un test ? Contactez-nous à [email protected].