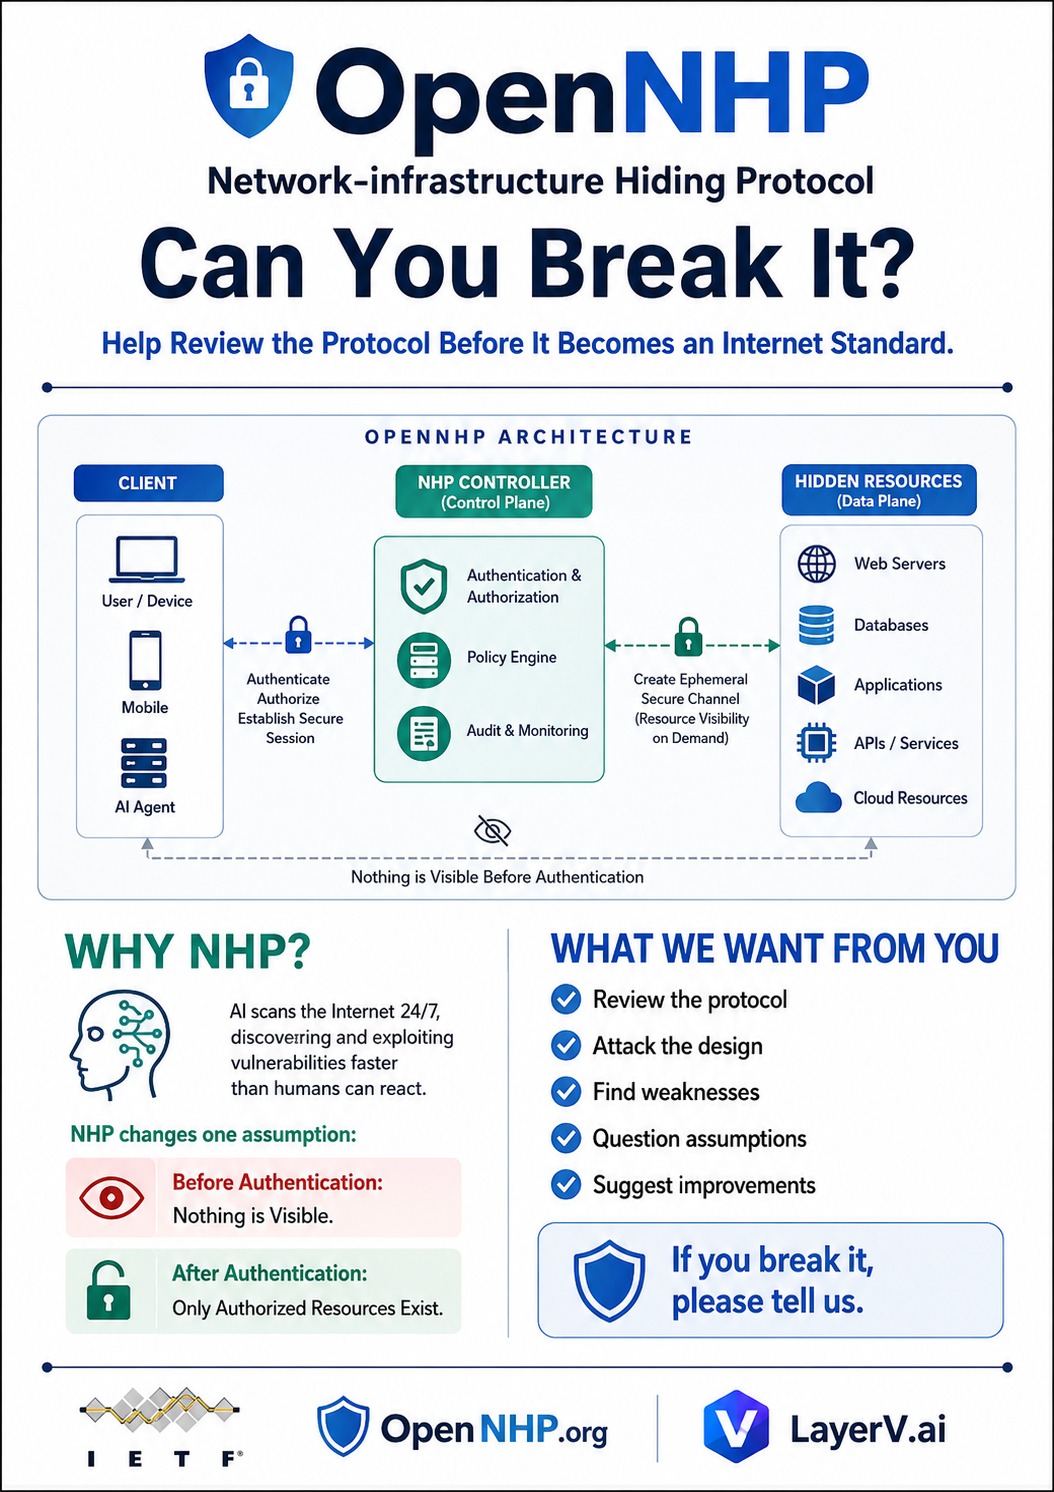
在 IETF 126 上没有人攻破它。我们再次回来,再次发出邀请。
在 IETF 126 上,经过一个月的公开测试和整个黑客马拉松周末,没有任何参与者证明能够在没有有效密码学认证的情况下发现或访问受 NHP 保护的资源。两支独立团队公开了他们的工作:
- Darkmoon,来自法国的自主 AI 渗透测试平台,对演示环境进行了完整评估,并且在受保护的主机上零发现。
- DugganUSA,来自美国的威胁情报公司,在黑客马拉松期间进行了被动侦察 — Certificate Transparency、DNS 和 Shodan。他们找到了 Access Controller 的 IP 地址,但其中没有任何开放端口。他们也中肯地指出,CT 和 DNS 仍然会暴露演示环境的组件拓扑,而暴露在外的辅助主机是更薄弱的一环。
干净的结果只是数据点,不是证明。因此在旧金山举行的 IETF 127 上,网络基础设施隐藏协议(NHP)带着同样的请求再次来到黑客马拉松。
挑战内容
请尝试攻破它。
在未完成有效 NHP 敲门之前,发现、识别或访问任何受 NHP 保护的资源。任何违反"先认证后连接"模型的行为都在范围内,包括:
- 发现受保护的服务、隐藏的端口、IP 地址或域名
- 绕过认证或授权
- 利用任何认证前的攻击面
- 发现密码学弱点或协议设计缺陷
- 重放、伪造或滥用中继的攻击
- 抗 DDoS 和抗扫描能力
- 自主及 AI 辅助的攻击技术
- 被动枚举 — Certificate Transparency、DNS 以及无需接触受保护主机即可泄露的其他元数据
IETF 126 以来的新变化
演示环境已经简化,而且更多部分现在是隐身的:
server.opennhp.org不再暴露任何 HTTPS 接口 — 它只响应有效的 NHP 敲门ac.opennhp.org现在使用 eBPF/XDP 执行访问控制。来自未授权来源的数据包在网卡驱动层就被丢弃,根本到达不了 Linux 的 TCP/IP 协议栈或任何应用 — 因此,未通过 NHP 敲门的人无法触及这些层中的漏洞demo.opennhp.org展示如何把 OpenNHP 放在一个普通的登录门户之后:用户登录后,门户代其完成敲门agent.opennhp.org在浏览器中演示 NHP-Agent JavaScript SDKrelay.opennhp.org为基于浏览器的客户端将 HTTP 请求转换为 NHP UDP 消息
查看完整的演示架构 — 每个模块都链接到其源代码。
两种结果。都有价值。
如果你攻破了
我们会弄清弱点、修复它并公开说明。协议会因此更强。
如果你攻不破
社区将获得又一个关于该协议安全特性的独立数据点。
如何参与
IETF 127 黑客马拉松将于 2026 年 11 月 14–15 日(周六至周日)在 Hilton San Francisco Union Square 举行。免费参加,向所有人开放,欢迎远程参与。
- 报名参加黑客马拉松:registration.ietf.org/127
- 找到 OpenNHP 项目:IETF 127 黑客马拉松 Wiki
- 尽早开始 — 在线演示现已上线,你可以在周末之前就开始探测
- 阅读代码:GitHub 上的 OpenNHP 和 Internet-Draft
- 报告发现:提交一个 GitHub Issue,或在黑客马拉松现场找 OpenNHP 团队
有疑问?欢迎在 [email protected] 或黑客马拉松邮件列表中讨论。
参考资源
OpenNHP 团队将亲临现场,欢迎合作者、批评者,尤其是怀疑者。
有疑问,或想协调一次测试?请联系 [email protected]。