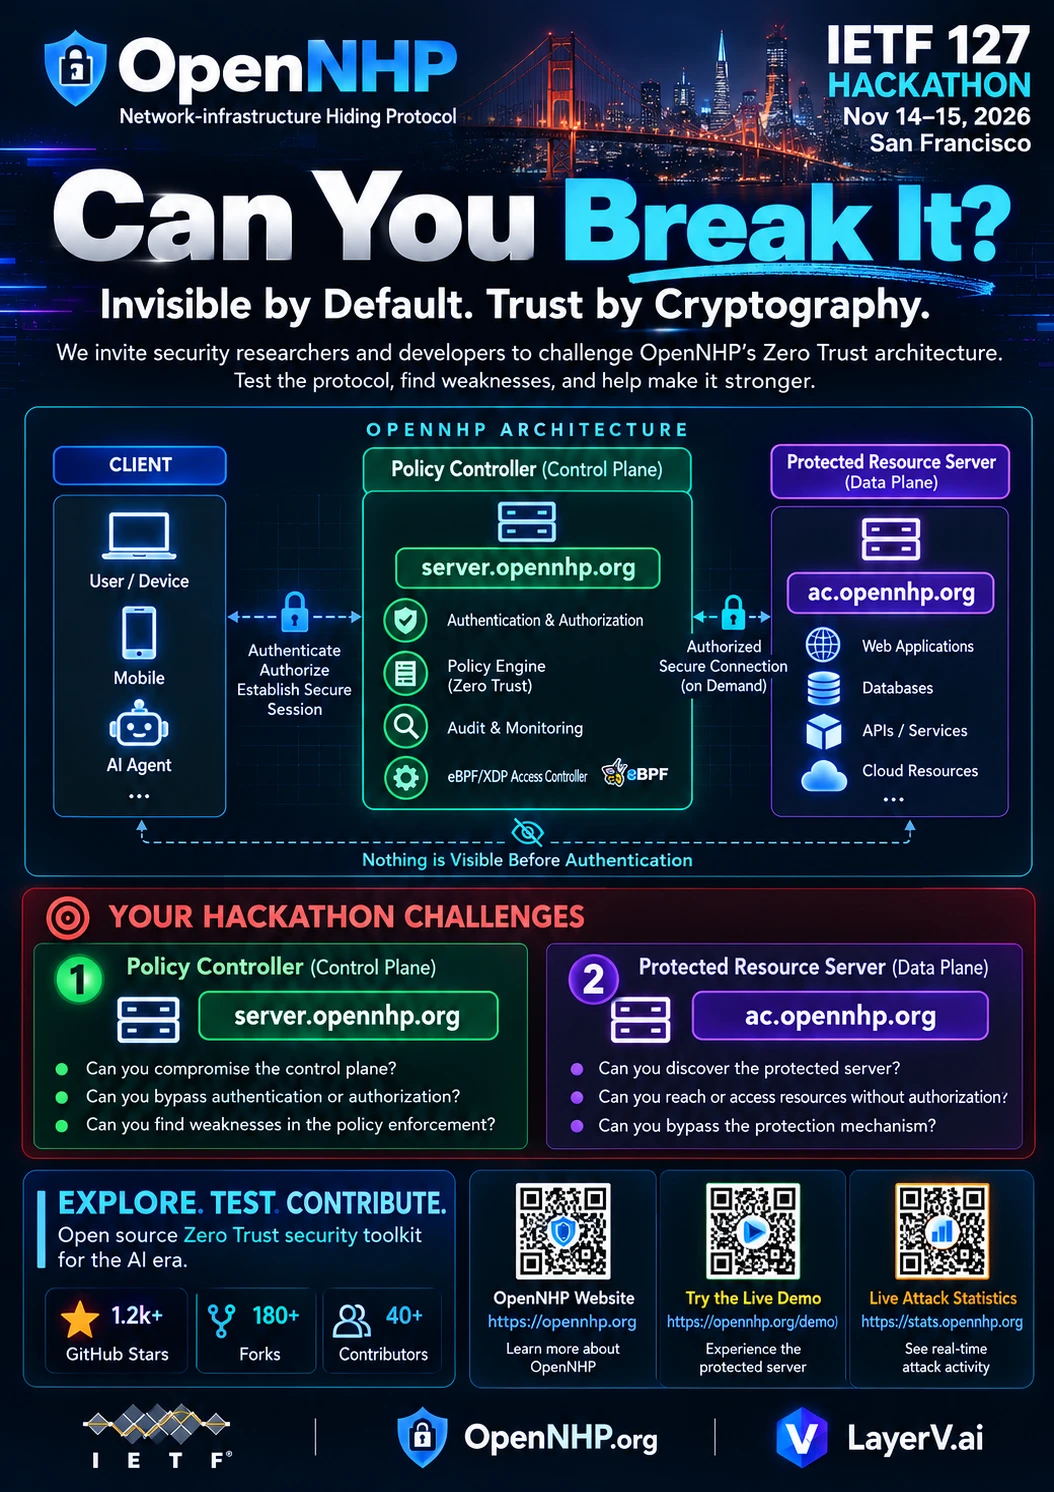
在 IETF 126 上沒有人攻破它。我們再次回來,再次發出邀請。
在 IETF 126 上,經過一個月的公開測試和整個黑客松週末,沒有任何參與者證明能在沒有有效密碼學認證的情況下發現或存取受 NHP 保護的資源。兩支獨立團隊公開了他們的成果:
- Darkmoon,來自法國的自主 AI 滲透測試平台,對示範環境進行了完整評估,並且在受保護的主機上零發現。
- DugganUSA,來自美國的威脅情報公司,在黑客松期間進行了被動偵察 — Certificate Transparency、DNS 和 Shodan。他們找到了 Access Controller 的 IP 位址,但其中沒有任何開放的連接埠。他們也中肯地指出,CT 和 DNS 仍會暴露示範環境的元件拓撲,而暴露在外的輔助主機是較薄弱的一環。
乾淨的結果只是數據點,不是證明。因此在舊金山舉行的 IETF 127 上,網路基礎設施隱藏協議(NHP)帶著同樣的請求再次來到黑客松。
挑戰內容
請嘗試攻破它。
在未完成有效 NHP 敲門之前,發現、識別或存取任何受 NHP 保護的資源。任何違反「先認證後連線」模型的行為都在範圍內,包括:
- 發現受保護的服務、隱藏的連接埠、IP 位址或網域名稱
- 繞過認證或授權
- 利用任何認證前的攻擊面
- 發現密碼學弱點或協議設計缺陷
- 重放、偽造或濫用中繼的攻擊
- 抗 DDoS 與抗掃描能力
- 自主及 AI 輔助的攻擊技術
- 被動列舉 — Certificate Transparency、DNS 以及無需接觸受保護主機即可洩漏的其他中繼資料
IETF 126 以來的新變化
示範環境已經簡化,而且更多部分現在是隱身的:
server.opennhp.org不再暴露任何 HTTPS 介面 — 它只回應有效的 NHP 敲門ac.opennhp.org現在使用 eBPF/XDP 執行存取控制。來自未授權來源的封包在網卡驅動層就被丟棄,根本到達不了 Linux 的 TCP/IP 協定堆疊或任何應用程式 — 因此,未通過 NHP 敲門的人無法觸及這些層中的漏洞demo.opennhp.org展示如何把 OpenNHP 放在一個普通的登入入口網站之後:使用者登入後,入口網站代其完成敲門agent.opennhp.org在瀏覽器中示範 NHP-Agent JavaScript SDKrelay.opennhp.org為瀏覽器端用戶端將 HTTP 請求轉換為 NHP UDP 訊息
查看完整的示範架構 — 每個模組都連結到其原始碼。
兩種結果。都有價值。
如果你攻破了
我們會弄清弱點、修復它並公開說明。協議會因此更強。
如果你攻不破
社群將獲得又一個關於該協議安全特性的獨立數據點。
如何參與
IETF 127 黑客松將於 2026 年 11 月 14–15 日(週六至週日)在 Hilton San Francisco Union Square 舉行。免費參加,向所有人開放,歡迎遠端參與。
- 報名參加黑客松:registration.ietf.org/127
- 找到 OpenNHP 專案:IETF 127 黑客松 Wiki
- 提早開始 — 線上示範現已上線,你可以在週末之前就開始探測
- 閱讀程式碼:GitHub 上的 OpenNHP 和 Internet-Draft
- 回報發現:提交一個 GitHub Issue,或在黑客松現場找 OpenNHP 團隊
有疑問?歡迎在 [email protected] 或黑客松郵件列表中討論。
參考資源
OpenNHP 團隊將親臨現場,歡迎合作者、批評者,尤其是懷疑者。
有疑問,或想協調一次測試?請聯絡 [email protected]。